IDプロバイダの初期設定
概要
SCIM機能を利用するには、IDプロバイダ側で以下の初期設定が必要です。
以下では、IDプロバイダとしてMicrosoft Entra IDを用いる場合を例に、具体的な初期設定の手順を紹介します。
- 準備
- エンタープライズ アプリケーションの作成
- プロビジョニングの構成
- ユーザの「属性マッピング」設定
- グループの「属性マッピング」設定
注意事項
- 連携方向は、IDプロバイダからプリザンターへの一方向のみです。プリザンター側で変更したユーザ情報やグループ情報は、IDプロバイダ側へ連携されません。
- 連携されたユーザ情報やグループ情報をプリザンター側で変更した場合、次回以降の連携により、IDプロバイダ側が送信する情報で上書きされる可能性があります。
前提事項
- SCIM機能を参照し、SCIM機能を有効化してください。
操作手順
以下は、Microsoft Entra IDからプリザンターへ、ユーザ情報とグループ情報を連携する設定手順です。
1. 準備
以下の情報を準備してください。
| 項目 | 内容 |
|---|---|
| 接続先URL | プリザンターのSCIM APIのURL(【例】https://example.com/scim/v2) |
| SCIMトークン | プリザンターの「テナントの管理」画面で発行したトークン。発行手順はプリザンターの初期設定の「2. SCIMトークンの新規作成」を参照 |
| Microsoft Entra IDの管理権限 | エンタープライズ アプリケーションを作成・編集できる権限 |
2. エンタープライズ アプリケーションの作成
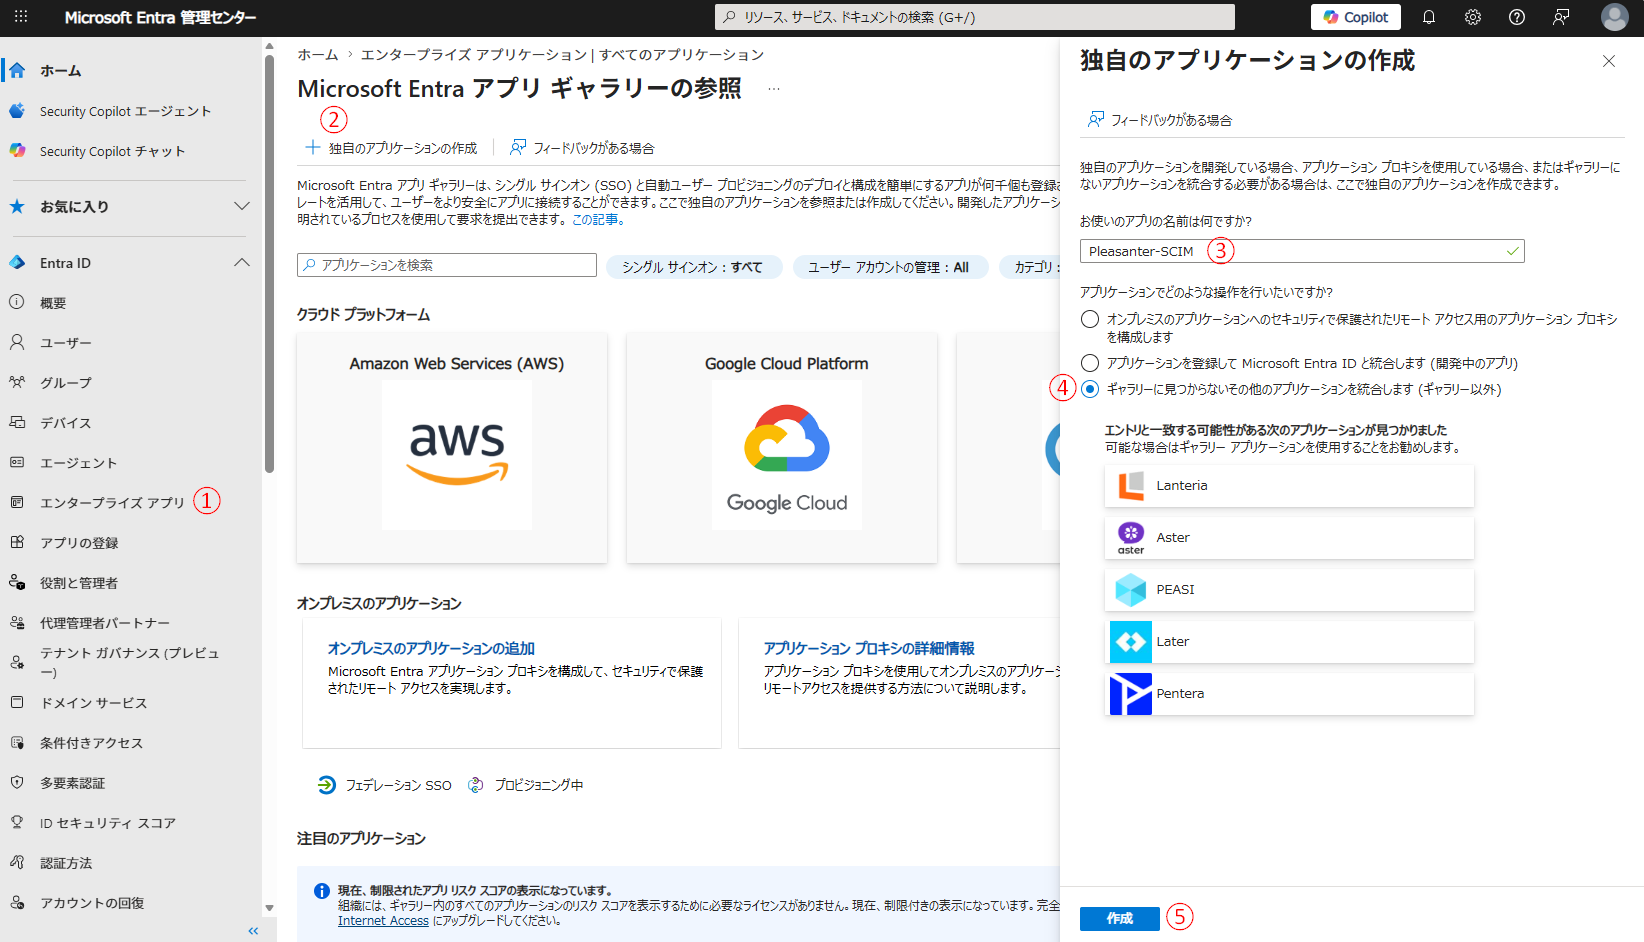
ユーザ・グループ情報を送信するアプリケーションを作成します。「Microsoft Entra 管理センター」を開き、以下の手順を実施してください。
- 画面左側のメニューから「エンタープライズ アプリ」を選択し、「新しいアプリケーション」を選択してください。
- 「独自のアプリケーションの作成」を選択してください。
- 「アプリケーションの名前」を入力してください。以下の画面では「Pleasanter SCIM」と入力しています。
- 「ギャラリーに見つからないその他のアプリケーションを統合します」を選択してください。
- 「作成」ボタンをクリックしてください。
3. プロビジョニングの構成
作成したエンタープライズ アプリケーションからプリザンターへの接続を設定します。作成したエンタープライズ アプリケーションを開き、以下の手順を実施してください。
- 画面左側のメニューから「プロビジョニング」を選択してください。
- 「新しい構成」を選択してください。
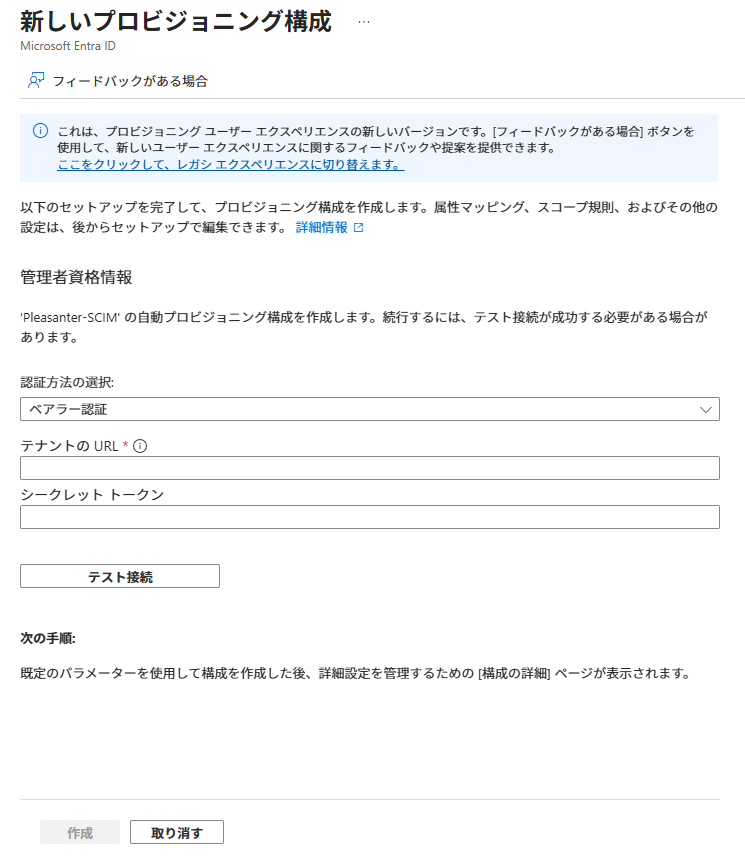
- 「新しいプロビジョニング構成」画面へ、下表を参考にして、上記「1. 準備」で準備した情報を入力してください。
| 項目 | 入力値 |
|---|---|
| テナントの URL | プリザンターの接続先URL |
| シークレット トークン | プリザンターで発行したSCIMトークン |
- 「テスト接続」ボタンをクリックしてください。
- テスト接続が成功したら、「作成」ボタンをクリックしてください。
| ⚠ 接続テストに失敗する場合 |
|---|
| 接続テストに失敗する場合は、以下の点を確認してください。 ① SCIM機能を有効化している ② 接続先URLが正しい ③ SCIMトークンが正しい ④ SCIMトークンが有効(無効または期限切れになっていない) ⑤ IPアドレス制限の接続許可リストにMicrosoft Entra IDの送信元IPアドレスが設定されている |
4. ユーザの「属性マッピング」設定
ユーザの「属性マッピング」を確認・設定します。「属性マッピング」はMicrosoft Entra ID内のユーザ・グループ情報とプリザンターの項目とを紐づける設定です。
- 「プロビジョニング」を開いてください。
- 「マッピング」を開いてください。
- 「Provision Microsoft Entra ID Users」を選択してください。
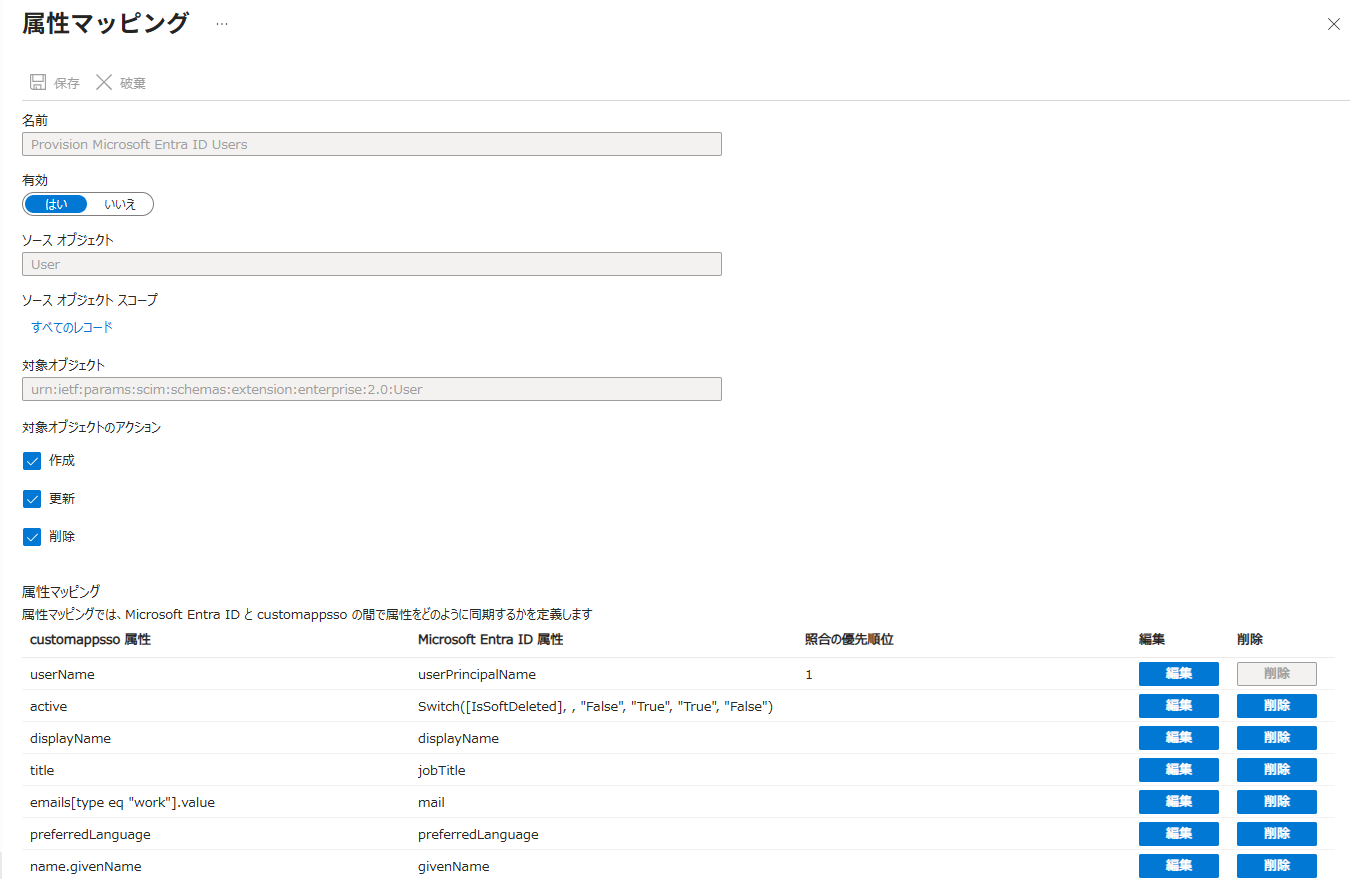
「属性マッピング」画面
4.1 externalIdのマッピング
ユーザの照合には、Microsoft Entra ID 属性「objectId」を使用します。
既定では「userName」の「照合の優先順位」が「1」に設定されています(上記「属性マッピング」画面を参照)。そのため、最初に設定するときはobjectIdとマッピングする「externalId」の「照合の優先順位」を「2」に設定する必要があります。以下の手順を実施してください。
- customappsso 属性が「externalId」の行の「編集」ボタンをクリックしてください。
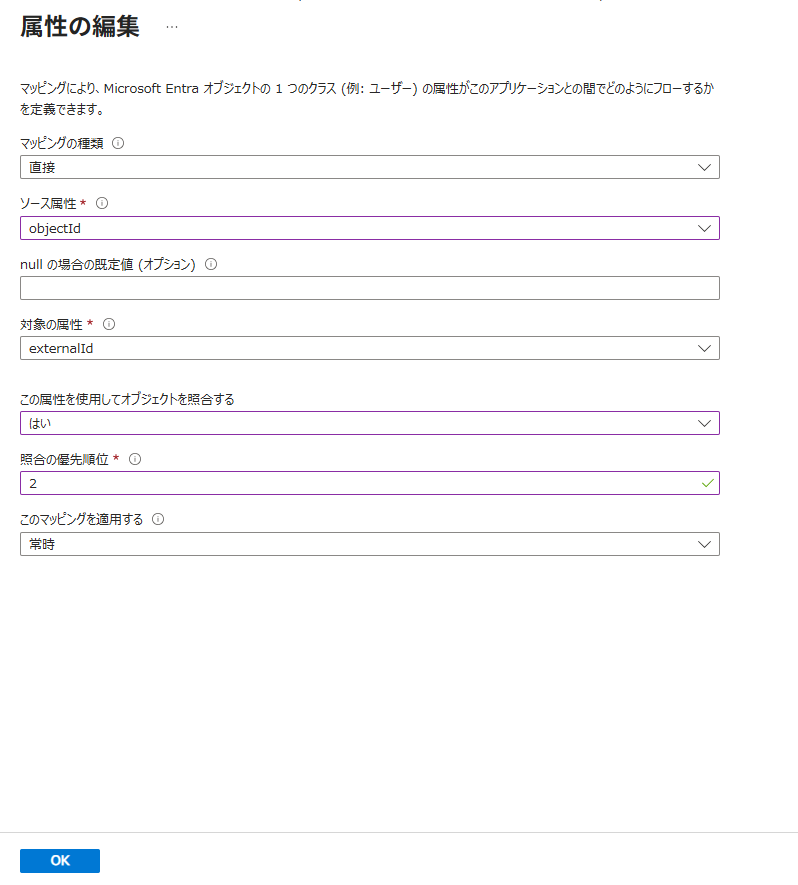
- 「属性の編集」画面が表示されます。以下のように設定してください。既定の「ソース属性」が「mailNickname」に設定されている場合は、必ず「objectId」に変更してください。
| 項目 | 設定値 |
|---|---|
| ソース属性(送信元) | objectId |
| 対象の属性(送信先) | externalId |
| この属性を使用してオブジェクトを照合する | はい |
| 照合の優先順位 | 2 |
- 変更を保存します。「OK」ボタンをクリックしてください。
4.2 userNameの照合を無効化する
userNameの照合を無効化することで、externalIdが唯一の照合属性となるように設定を変更します。
- customappsso 属性が「userName」の行の「編集」ボタンをクリックしてください。
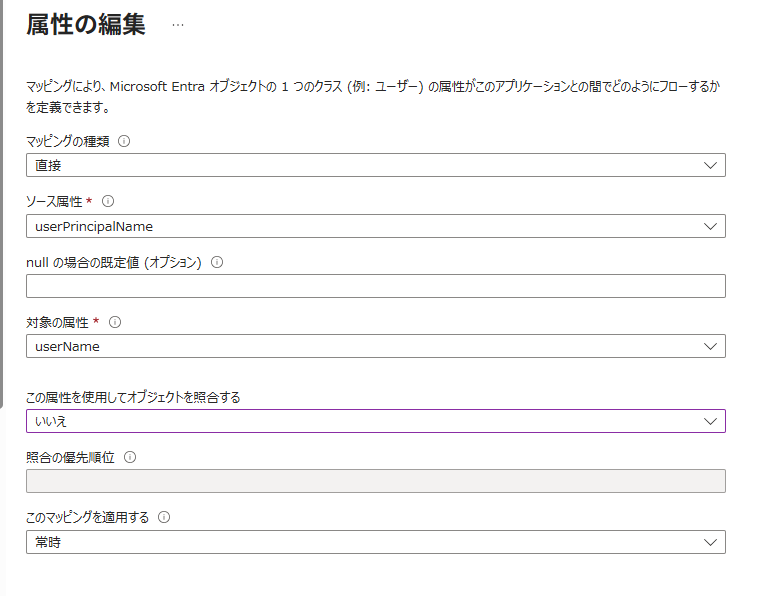
- 「属性の編集」画面が表示されます。以下のように設定してください。
| 項目 | 設定値 |
|---|---|
| ソース属性 | userPrincipalName |
| 対象の属性 | userName |
| この属性を使用してオブジェクトを照合する | いいえ |
- 変更を保存します。「OK」ボタンをクリックしてください。
なお、userNameは、プリザンターの「ログインID」として連携されますので、「削除」しないでください。
4.3 主なユーザ情報のマッピング例
主なユーザ情報のマッピング例を、以下にまとめます。
| Microsoft Entra ID 属性 | customappsso 属性 | プリザンターの保存先 |
|---|---|---|
| objectId | externalId | Users.ScimExternalId |
| userPrincipalName | userName | ログインID |
| displayName | displayName | ユーザ名 |
| givenName | name.givenName | 名 |
| surname | name.familyName | 姓 |
| emails[type eq "work"].value | メールアドレス | |
| department | urn:ietf:params:scim:schemas:extension:enterprise:2.0:User:department | 組織 |
| employeeId | urn:ietf:params:scim:schemas:extension:enterprise:2.0:User:employeeNumber | ユーザコード |
| manager | urn:ietf:params:scim:schemas:extension:enterprise:2.0:User:manager | 上長 |
プリザンター側で利用しない属性は、マッピングを無効化すれば連携されません。
マッピングの編集が済んだら、「属性マッピング」画面左上の「保存」をクリックしてください。
5. グループの「属性マッピング」設定
グループの「属性マッピング」を確認・設定します。
- 「プロビジョニング」を開いてください。
- 「マッピング」を開いてください。
- 「Provision Microsoft Entra ID Groups」を選択してください。

5.1 externalIdのマッピング
グループの照合にも、Microsoft Entra ID 属性の「objectId」を使用します。
- 同じ名前のグループがプリザンターに存在していても、objectIdと紐づける「externalId」が異なる場合は、別のグループとして連携されます。
- Azure ADのセキュリティ グループの入れ子構成も連携の対象です。
既定では「displayName」の「照合の優先順位」が「1」に設定されています。
そのため、最初に設定するときはobjectIdとマッピングする「externalId」の「照合の優先順位」を「2」に設定する必要があります。以下の手順を実施してください。
- customappsso 属性が「externalId」の行の「編集」ボタンをクリックしてください。
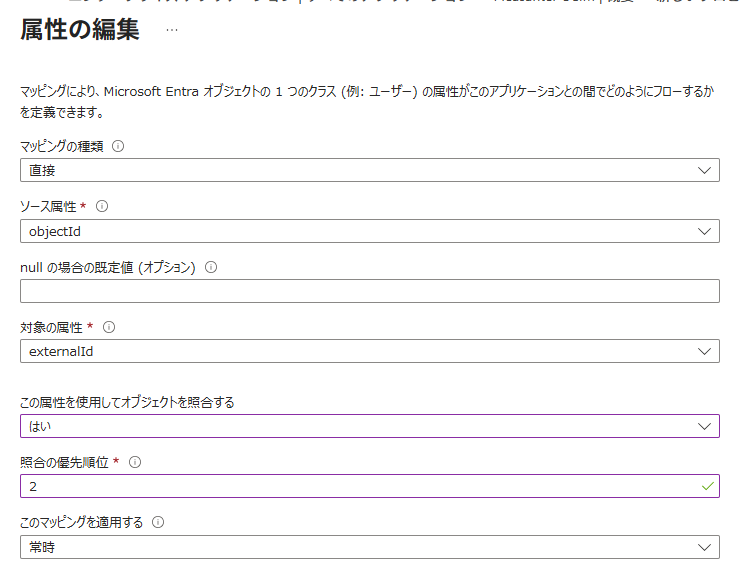
- 「属性の編集」画面が表示されます。以下のように設定してください。
| 項目 | 設定値 |
|---|---|
| ソース属性 | objectId |
| ターゲット属性 | externalId |
| この属性を使用してオブジェクトを照合する | はい |
| 照合の優先順位 | 2 |
- 変更を保存します。「OK」ボタンをクリックしてください。
5.2 displayNameの照合を無効化する
displayNameの照合を無効化することで、externalIdが唯一の照合属性となるように設定を変更します。
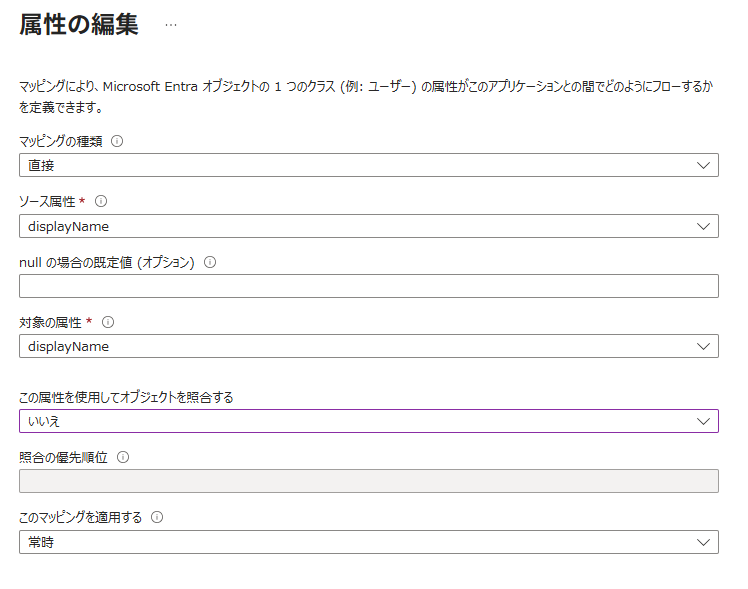
- customappsso 属性が「displayName」の行の「編集」ボタンをクリックしてください。
- 「属性の編集」画面が表示されます。以下のように設定してください。
| 項目 | 設定値 |
|---|---|
| ソース属性 | displayName |
| ターゲット属性 | displayName |
| この属性を使用してオブジェクトを照合する | いいえ |
5.3 主なグループ情報のマッピング例
主なグループ情報のマッピング例を、以下にまとめます。
| Microsoft Entra ID 属性 | customappsso 属性 | プリザンター の保存先 |
|---|---|---|
| objectId | externalId | Groups.ScimExternalId |
| displayName | displayName | グループ名 |
| members | members | グループメンバー |
マッピングの編集が済んだら、「属性マッピング」画面左上の「保存」をクリックしてください。
6. 連携対象のユーザとグループを割り当てる
プロビジョニングの対象にするユーザまたはグループを、エンタープライズ アプリケーションに割り当てます。初めて連携する場合は、少数のユーザーまたはグループだけを割り当てることを推奨します。
- 作成したエンタープライズ アプリケーションを開いてください。
- 画面左側のメニューから「ユーザーとグループ」を開いてください。
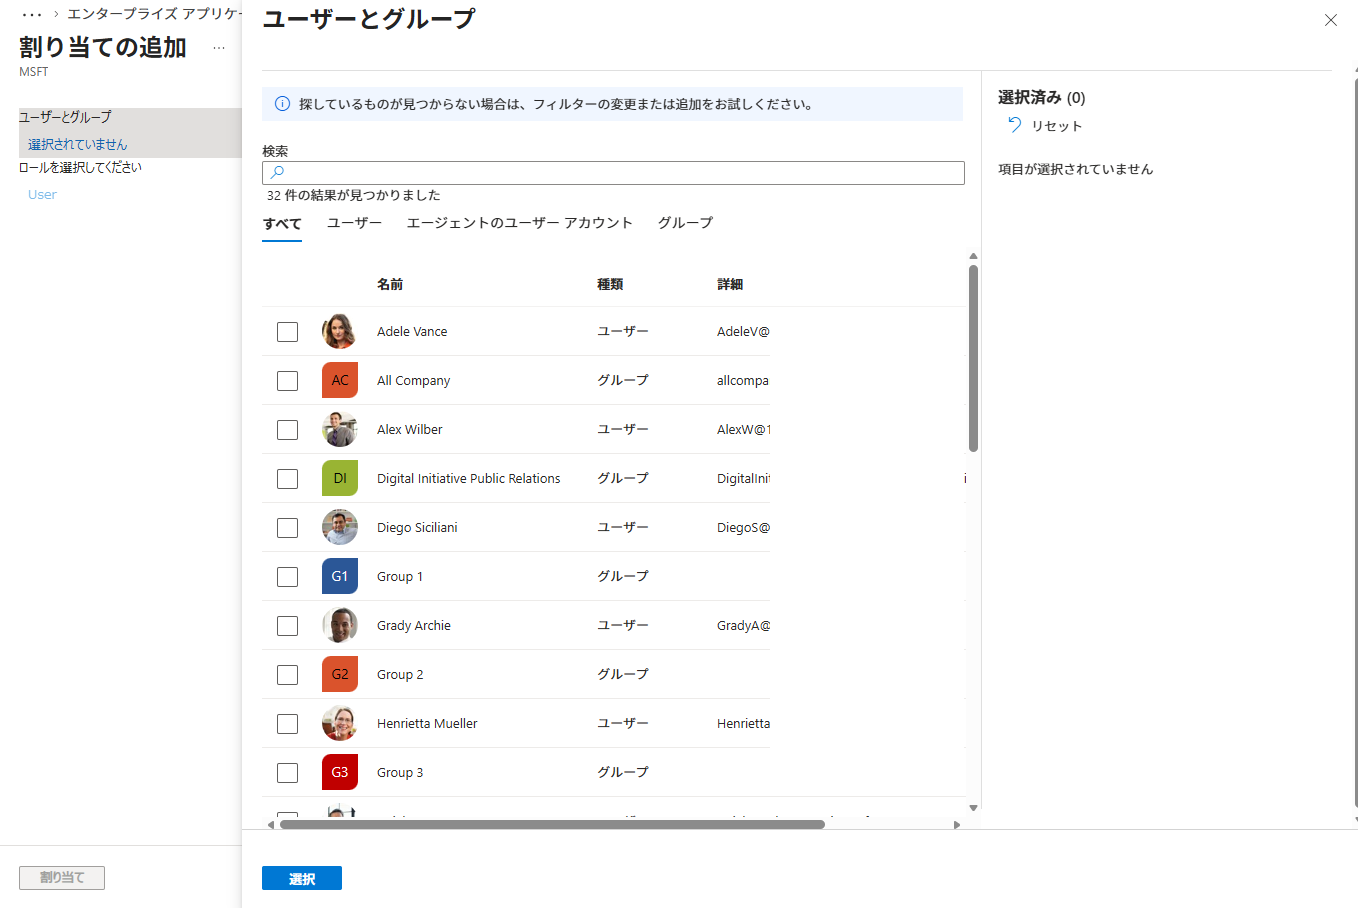
- 「ユーザーまたはグループの追加」を選択してください。
- 連携したいユーザーまたはグループを選択してください。
- 「割り当て」ボタンをクリックしてください。
7. オンデマンドでプロビジョニングする
全体連携を開始する前に、1件ずつ連携できるか確認します。
- 作成した「エンタープライズ アプリケーション」を開いてください。
- 「プロビジョニング」を開いてください。
- 「オンデマンドでプロビジョニング」を選択してください。
- 連携するユーザーまたはグループを検索して、選択してください。検索には名前、usePrincipalName、メールアドレスを使用できます。
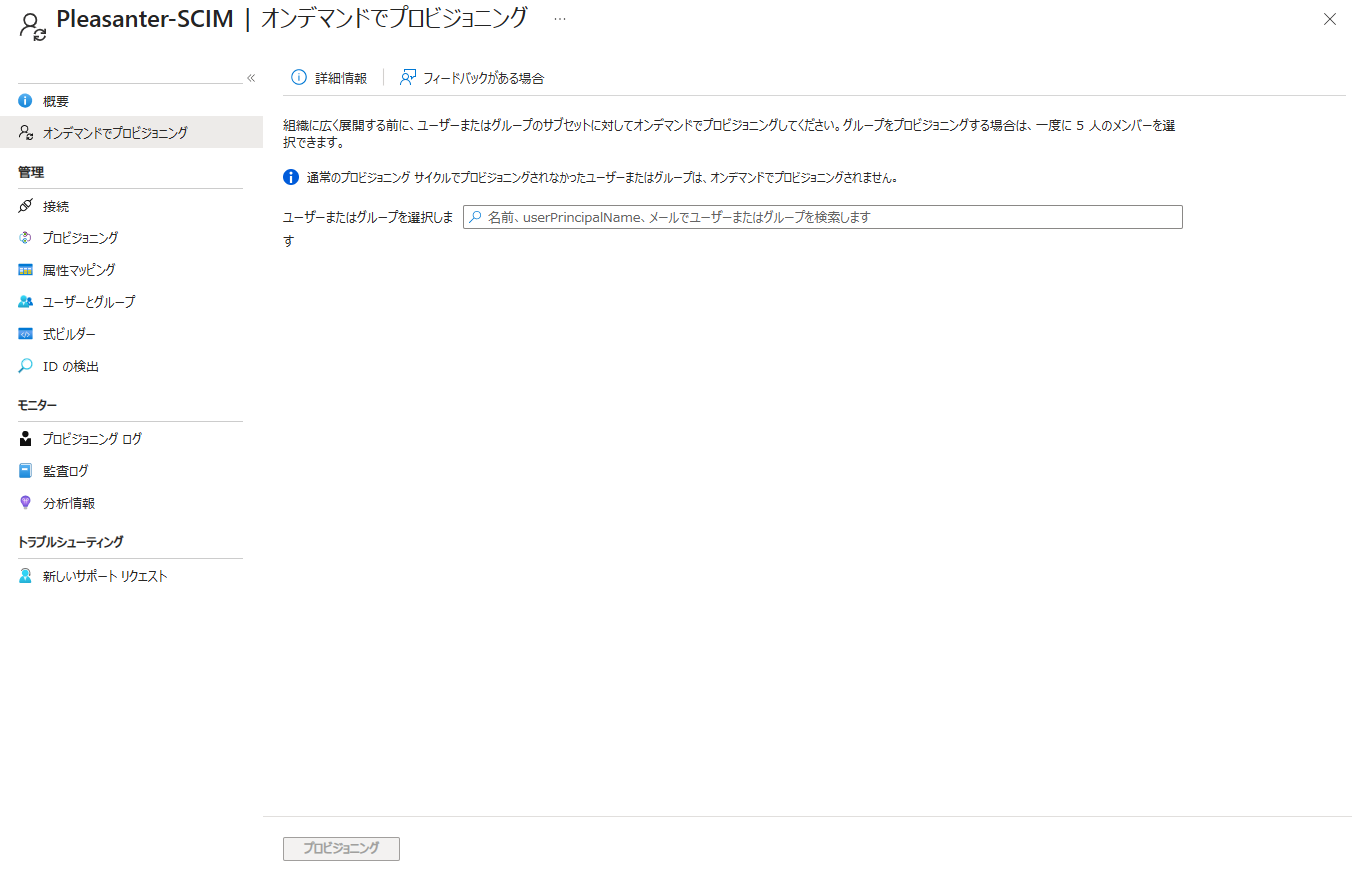
- 「プロビジョニング」ボタンをクリックしてください。
-
プロビジョニングに成功すると、プリザンター側にユーザ情報またはグループ情報が連携されます。オンデマンドプロビジョニングが正しく実行されたかどうかは、以下を確認することで確かめられます。
-
ユーザーが作成されている
- ログイン ID、氏名、メールアドレスが連携されている
- 組織が設定されている
- ユーザーコードが設定されている
- 上長が設定されている
8. プロビジョニングを開始する
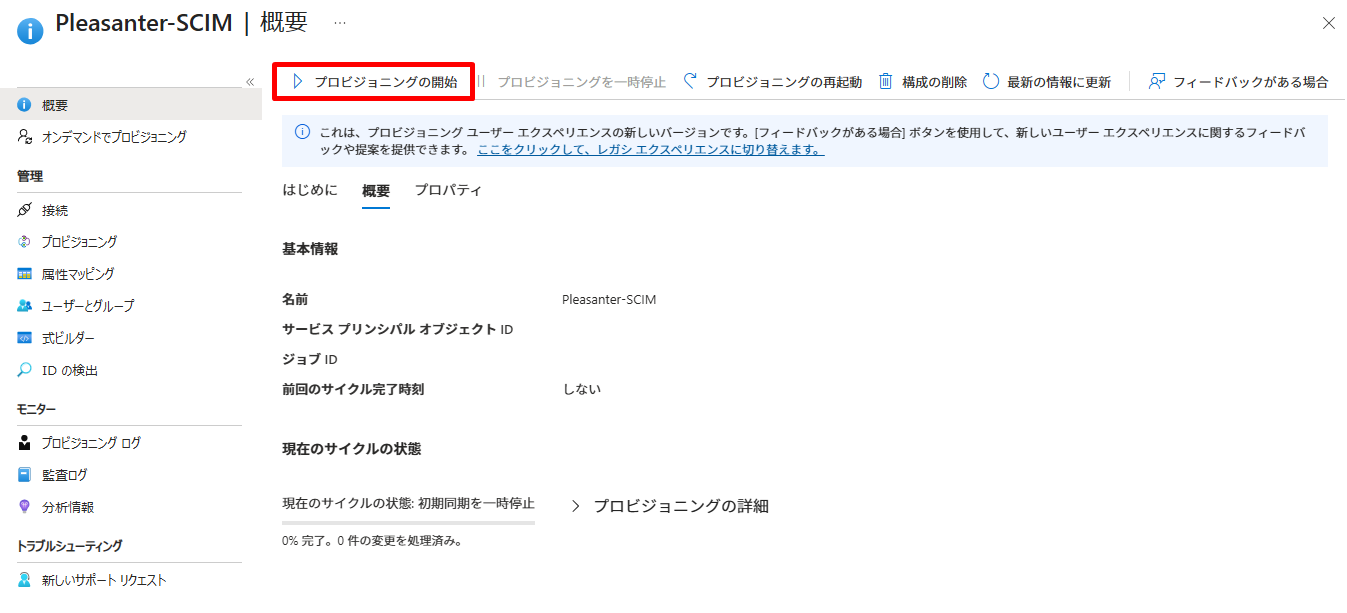
オンデマンドプロビジョニングでの確認が済んだら、プロビジョニングを開始します。Microsoft Entra IDのプロビジョニングは、Microsoft Entra ID側のタイミングで実行されます。設定が済んでも、すぐには連携が開始されない可能性があります。結果をすぐに確認したい場合は、「オンデマンドでプロビジョニング」を実行してください。
- 「プロビジョニング」を開いてください。
- 「プロビジョニングの開始」をクリックしてください。
9. 連携結果を確認する
連携後、プリザンター側で以下の内容を確認してください。
ユーザの連携結果を確認する
- 対象ユーザ情報が作成または更新されている
- ログインIDが正しく設定されている
- 氏名、メールアドレスが連携されている
- 組織、ユーザーコード、上長が連携されている
- Microsoft Entra ID側で無効にしたユーザが、プリザンター側でも無効になる
グループの連携結果を確認する
- 対象グループ情報が作成または更新されている
- グループ名が連携されている
- グループメンバーが連携されている
- Azure ADのセキュリティグループの入れ子構成が連携されている
対応バージョン
| 対応バージョン | 内容 |
|---|---|
| 1.5.8.0 以降 | 機能追加 |